Was ein MD5-Hash wirklich prüft, wo er noch funktioniert, und warum Passwörter und Manipulationsschutz etwas Stärkeres brauchen.
Wenn eine heruntergeladene Datei nicht nur zu öffnen sein muss, sondern auch vertrauenswürdig
Eine Lehrkraft lädt ein großes Materialpaket vom gemeinsamen Laufwerk der Schule herunter, und es braucht mehrere Anläufe, bis sich die Datei ohne Fehlermeldung öffnet. Ein IT-Koordinator bekommt von einem Anbieter ein neues Installationsprogramm und muss prüfen, ob es wirklich der Datei entspricht, die der Anbieter veröffentlicht hat, und nicht einer beschädigten oder veränderten Kopie. Ein Informatikkurs beschäftigt sich damit, wie sich Daten als Fingerabdruck fester Länge darstellen lassen, und die Lehrkraft sucht ein Beispiel, das die Klasse selbst ausprobieren kann. Dahinter steckt jedes Mal dieselbe Frage: Woher wissen Sie, dass eine Datei genau die Datei ist, für die sie sich ausgibt?
Genau dafür ist eine Hashfunktion wie MD5 gedacht. Sie verschlüsselt eine Datei nicht, versteckt sie nicht und schützt sie nicht davor, gelesen zu werden. Sie erzeugt aus dem Inhalt der Datei einen kurzen Fingerabdruck mit fester Länge. Ändert sich auch nur ein einziges Byte der Datei, sieht der Fingerabdruck völlig anders aus. Fingerabdrücke zu vergleichen ist deshalb ein schneller Weg, um zu prüfen, ob ein Download korrekt abgeschlossen wurde oder ob eine Datei der Version entspricht, die jemand erwartet.
MD5 (Message-Digest Algorithm 5) gehört zu den ältesten und bekanntesten Hashfunktionen. Für einfache Integritätsprüfungen wird sie bis heute eingesetzt, obwohl sie seit vielen Jahren nicht mehr als sicher für Passwörter oder kryptografischen Schutz gilt. Wer versteht, was MD5 tatsächlich leistet, wo es weiterhin nützlich ist und wo es niemals eingesetzt werden sollte, hilft Lehrkräften, Lernenden und dem IT-Personal an Schulen zu besseren Entscheidungen rund um den sicheren Umgang mit Dateien.
Was MD5 tatsächlich tut
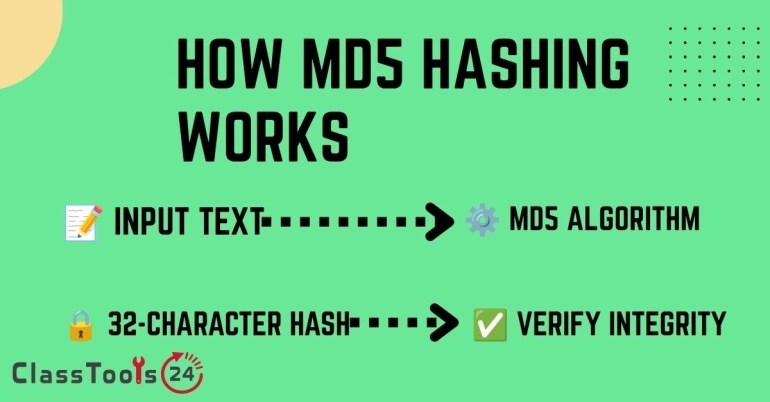
MD5 nimmt eine Eingabe beliebiger Größe entgegen, einen kurzen Text, einen Absatz oder eine mehrere Gigabyte große Datei, und erzeugt daraus eine Ausgabe fester Größe: einen 128-Bit-Wert, der fast immer als 32-stellige Zeichenfolge aus Buchstaben und Ziffern geschrieben wird. Diese Ausgabe heißt Hashwert, Digest oder Prüfsumme.
Drei Eigenschaften machen das nützlich:
- Die Ausgabe hat immer dieselbe Länge. Eine einzeilige Textdatei und ein PDF mit 500 Seiten ergeben beide einen 32-stelligen MD5-Hashwert.
- Dieselbe Eingabe ergibt immer dieselbe Ausgabe. Wird dieselbe Datei auf zwei verschiedenen Rechnern gehasht, sollte das Ergebnis identisch ausfallen, sofern die Datei selbst identisch ist.
- Eine winzige Änderung an der Eingabe führt zu einer völlig anderen Ausgabe. Ein einzelnes geändertes Zeichen, ein Leerzeichen oder ein Byte irgendwo in der Datei verändert den gesamten Hashwert, nicht nur einen Teil davon.
Die letzte Eigenschaft ist der Grund, warum MD5 sich zur Überprüfung eignet. Veröffentlicht eine Lehrkraft ein Materialpaket zusammen mit dessen MD5-Hashwert und ergibt die heruntergeladene Kopie einer Schülerin einen anderen Wert, dann hat sich beim Download etwas verändert, die Datei ist unvollständig, oder es handelt sich nicht um dieselbe Datei. Der Hashwert kann nicht sagen, was sich geändert hat, sondern nur, dass sich etwas geändert hat.
Möchten Sie aus Ihrem eigenen Text oder Ihren Dateiangaben einen MD5-Hashwert erzeugen?
MD5-Hash-Generator ausprobierenWo MD5 weiterhin wirklich nützlich ist
In Sicherheitsdiskussionen hat MD5 einen schlechten Ruf, und in den weiter unten beschriebenen Fällen völlig zu Recht. Es deswegen pauschal abzuschreiben übersieht allerdings die Bereiche, in denen es nach wie vor ordentliche Arbeit leistet.
| Anwendungsfall | Ist MD5 eine sinnvolle Wahl? | Warum |
|---|---|---|
| Prüfen, ob ein Download ohne Beschädigung abgeschlossen wurde | Ja | Hier versucht niemand, absichtlich einen passenden Hashwert zu fälschen; es geht nur darum, zufällige Fehler zu erkennen. |
| Bestätigen, dass zwei Dateien identische Kopien sind | Ja | Eine schnelle Möglichkeit, große Dateien zu vergleichen, ohne jedes Byte von Hand zu öffnen und durchzusehen. |
| Passwörter von Schüler- oder Personalkonten speichern | Nein | MD5 ist schnell und standardmäßig ohne Salt, wodurch gespeicherte Passwörter leicht angreifbar werden. Verwenden Sie stattdessen ein eigens dafür entwickeltes Verfahren (siehe unten). |
| Überprüfen, ob eine Datei von einem Angreifer absichtlich manipuliert wurde | Nein | MD5-Kollisionen lassen sich gezielt erzeugen, sodass ein entschlossener Angreifer eine andere Datei mit passendem Hashwert herstellen kann. |
| Das Konzept des Hashens im Informatikunterricht vermitteln | Ja | MD5 ist einfach, schnell und gut dokumentiert und eignet sich damit als leichtes erstes Beispiel, bevor SHA-256 eingeführt wird. |
Anwendungsfall 1: Prüfen, ob ein geteiltes Materialpaket korrekt heruntergeladen wurde
Situation: Eine Fachbereichsleitung lädt ein großes Paket aus Arbeitsblättern, Folien und Bewertungsrastern auf ein gemeinsames Laufwerk, damit andere Lehrkräfte es vor Schuljahresbeginn herunterladen können.
Problem: Mehrere Lehrkräfte melden, dass sich Dateien im Ordner nicht öffnen lassen oder ein Dokument abgeschnitten wirkt. Unklar bleibt, ob der Download fehlgeschlagen ist oder die Originaldatei schon vorher defekt war.
Lösung: Die Fachbereichsleitung erzeugt vor dem Teilen einen MD5-Hashwert der ursprünglichen ZIP-Datei und gibt ihn in der Nachricht mit an. Lehrkräfte, die sich bei ihrem Download unsicher sind, können mit dem MD5-Hash-Generator einen Hashwert ihrer eigenen Kopie erzeugen und ihn mit dem Original vergleichen.
Ergebnis: Weicht der Wert ab, ist der Download unvollständig oder beschädigt. Die Lehrkraft weiß dann, dass sie die Datei neu herunterladen muss, statt an einer Datei herumzusuchen, die nie intakt war.
Anwendungsfall 2: Bestätigen, dass ein Installationsprogramm dem Original des Anbieters entspricht
Situation: Der IT-Koordinator einer Schule erhält ein Installationsprogramm für Unterrichtssoftware, entweder von der Website des Anbieters oder über einen Spiegelserver eines Dritten.
Problem: Ungeprüfte Software auf Schulgeräten zu installieren ist riskant, falls die Datei irgendwo zwischen Anbieter und Download-Link verändert oder beschädigt wurde.
Lösung: Viele Anbieter veröffentlichen neben dem Download eine Prüfsumme, mal MD5, mal ein stärkeres Verfahren wie SHA-256. Der Koordinator hasht die heruntergeladene Datei und vergleicht das Ergebnis mit dem veröffentlichten Wert des Anbieters, bevor er sie auf Schulrechnern installiert.
Ergebnis: Eine bestätigte Übereinstimmung stützt die Annahme, dass die Datei bei der Übertragung nicht beschädigt wurde. Veröffentlicht der Anbieter ausdrücklich eine SHA-256-Prüfsumme statt eines MD5-Werts, sollte dieses stärkere Verfahren verwendet werden, denn es schützt zusätzlich vor absichtlicher Manipulation.
Anwendungsfall 3: Hashing im Informatikunterricht vermitteln
Situation: Eine Lehrkraft führt den Gedanken der Hashfunktion ein und möchte, dass die Klasse sieht, wie eine kleine Textänderung zu einer völlig anderen Ausgabe führt.
Problem: Kryptografische Konzepte bleiben abstrakt, wenn die Klasse im Unterricht nichts davon selbst ausprobieren kann.
Lösung: Die Schülerinnen und Schüler hashen einen kurzen Satz, ändern dann einen einzigen Buchstaben und hashen erneut, um beide Ergebnisse nebeneinander zu vergleichen. Das zeigt den Lawineneffekt, bei dem eine winzige Änderung der Eingabe eine scheinbar zusammenhanglose Ausgabe erzeugt, ohne dass die Klasse die dahinterliegenden Bitoperationen verstehen muss.
Ergebnis: Die Klasse entwickelt ein anschauliches, praktisches Verständnis von Hashfunktionen, bevor es darum geht, wie Hashwerte in echten Systemen eingesetzt werden und wo MD5 dabei an seine Grenzen stößt.
Warum MD5 für Passwörter und sicherheitskritische Zwecke nicht taugt
MD5 wurde 1991 entworfen, und die Kryptografie hat sich seitdem erheblich weiterentwickelt. Zwei gut dokumentierte Schwächen erklären, warum man dem Verfahren bei allem Sicherheitsrelevanten nicht vertrauen sollte:
- Kollisionsangriffe. Forschende haben gezeigt, dass sich zwei unterschiedliche Eingaben gezielt so konstruieren lassen, dass sie denselben MD5-Hashwert ergeben. Ein Angreifer kann damit eine schädliche Datei erstellen, deren Hashwert dem einer legitimen entspricht, und die Überprüfung genau dort aushebeln, wo tatsächlich angegriffen wird.
- Die Geschwindigkeit arbeitet gegen die Passwortsicherheit. MD5 wurde auf Tempo ausgelegt, was für Prüfsummen gut, für das Speichern von Passwörtern aber schlecht ist. Moderne Hardware schafft Milliarden MD5-Versuche pro Sekunde, wodurch gespeicherte MD5-Passworthashes vergleichsweise leicht zu knacken sind, besonders ohne einen eigenen Salt pro Passwort.
Für Passwörter sollten Schulen und Entwickler ein eigens dafür gebautes Passwort-Hashverfahren wie bcrypt, scrypt oder Argon2 verwenden, das absichtlich langsam ist und großflächigem Durchprobieren standhält. Um zu überprüfen, ob eine Datei absichtlich manipuliert wurde, ist SHA-256 der heutige Standard. Vertretbar bleibt MD5 nur dort, wo es um zufällige Beschädigungen geht und niemand aktiv versucht, eine Übereinstimmung zu fälschen.
So erzeugen und prüfen Sie einen MD5-Hashwert
- Öffnen Sie den MD5-Hash-Generator.
- Fügen Sie den Text oder die betreffenden Dateiangaben in das Eingabefeld ein.
- Erzeugen Sie den Hashwert und kopieren Sie das 32-stellige Ergebnis.
- Vergleichen Sie ihn mit dem Wert der Originalquelle, etwa der veröffentlichten Prüfsumme eines Anbieters oder dem Hashwert der Originaldatei einer Kollegin.
- Stimmen die Hashwerte überein, ist der Inhalt identisch. Andernfalls gilt die Datei als unvollständig, beschädigt oder vom Original abweichend; laden Sie sie erneut herunter oder fordern Sie sie neu an.
- Geht es um Passwörter oder um Schutz vor absichtlicher Manipulation, verwenden Sie statt MD5 ein stärkeres, eigens dafür entwickeltes Verfahren.
Welche Probleme sich damit lösen lassen
- Ein heruntergeladenes Materialpaket oder Installationsprogramm lässt sich nicht richtig öffnen.
- Zwei Personen im Team sind unsicher, ob sie dieselbe Version einer Datei haben.
- Eine Datei braucht eine schnelle Integritätsprüfung, ohne den Inhalt Zeile für Zeile durchzugehen.
- Für den Informatikunterricht fehlt ein einfaches Beispiel zum Hashen, das sich direkt ausprobieren lässt.
- Eine Schule muss nachvollziehen, warum MD5 niemals zum Speichern von Passwörtern verwendet werden sollte.
Häufige Fehler, die Sie vermeiden sollten
- MD5 zum Speichern von Schüler- oder Personalpasswörtern einsetzen.
- Annehmen, ein übereinstimmender MD5-Hashwert belege, dass eine Datei nicht absichtlich von einem Angreifer manipuliert wurde.
- MD5 und Verschlüsselung für dasselbe halten; MD5-Hashwerte lassen sich nicht in den ursprünglichen Inhalt zurückrechnen, sie verbergen oder schützen ihn aber auch nicht.
- Eine vom Anbieter veröffentlichte SHA-256-Prüfsumme zugunsten eines leichter auffindbaren MD5-Werts ignorieren.
- Vertrauliche Dateiinhalte weitergeben in der Annahme, ein Hashwert sorge für Vertraulichkeit; das tut er nicht.
Häufig gestellte Fragen
Wofür wird MD5 heute noch verwendet?
Vor allem für schnelle Prüfungen ohne Angreifer im Spiel: bestätigen, dass ein Download korrekt abgeschlossen wurde, prüfen, ob zwei Dateien identische Kopien sind, und Hashing im Unterricht erklären. Für Passwörter oder als Schutz vor absichtlicher Manipulation ist MD5 nicht zu empfehlen.
Ist MD5 dasselbe wie Verschlüsselung?
Nein. Verschlüsselung lässt sich mit dem passenden Schlüssel rückgängig machen, der ursprüngliche Inhalt ist also wiederherstellbar. MD5-Hashing ist eine Einbahnstraße: Aus einem Hashwert lässt sich der Text oder die Datei nicht zurückgewinnen. Es ist auch nicht dafür gedacht, Inhalte geheim zu halten, sondern nur, sie mit einem Fingerabdruck zu versehen.
Warum gilt MD5 als unsicher?
Forschende haben gezeigt, dass sich unterschiedliche Eingaben gezielt so gestalten lassen, dass sie denselben MD5-Hashwert ergeben, eine sogenannte Kollision. Deshalb kann MD5 keine absichtlichen Manipulationen nachweisen, sondern nur zufällige Änderungen oder Beschädigungen.
Sollten Schulen MD5 zum Speichern von Passwörtern nutzen?
Nein. MD5 ist schnell und ohne zusätzliche Schutzmaßnahmen anfällig für großflächige Rateangriffe. Für die Passwortspeicherung gehört ein eigenes Verfahren wie bcrypt, scrypt oder Argon2 zum Einsatz, das bewusst langsam gegen genau solche Angriffe ist.
Was sollte man statt MD5 verwenden, um wichtige Dateien zu überprüfen?
SHA-256 ist der aktuelle Standard für Integritätsprüfungen, bei denen Sicherheit eine Rolle spielt, etwa beim Überprüfen von Software-Downloads. MD5 bleibt nur für einfache Kontrollen mit geringem Risiko akzeptabel, etwa um zu bestätigen, dass ein Download nicht beschädigt wurde.
Können zwei verschiedene Dateien wirklich denselben MD5-Hashwert haben?
Ja, das nennt man eine Kollision. Forschende haben das wiederholt vorgeführt, und es ist der Hauptgrund, warum MD5 für sicherheitskritische Überprüfungen nicht mehr als vertrauenswürdig gilt, auch wenn zufällige Kollisionen weiterhin äußerst unwahrscheinlich sind.
Ist es sicher, einen Online-MD5-Generator für sensible Texte zu nutzen?
Fügen Sie private, personenbezogene oder schülerbezogene Angaben in kein Online-Werkzeug ein, solange Sie nicht wissen, wie es mit Eingaben umgeht. Nehmen Sie für Vorführungen im Unterricht neutrale Beispieltexte statt echter Schülerdaten.
Abschließender Gedanke
MD5 ist im heutigen Sinn kein Sicherheitswerkzeug, aber es bleibt ein praktischer Fingerabdruck, um zufällige Dateiprobleme aufzuspüren: abgebrochene Downloads, nicht zusammenpassende Kopien und beschädigte Übertragungen. Entscheidend ist, die Grenze zu kennen. Nutzen Sie es für schnelle Integritätsprüfungen mit geringem Risiko und für den Einstieg ins Thema Hashing. Für Passwörter und für den Nachweis, dass niemand eine Datei absichtlich verändert hat, greifen Sie zu Verfahren, die genau dafür gebaut sind.
 Dieser Artikel über
MD5-Hash-Generator
Werkzeug öffnen