ما الذي يتحقق منه تجزئة MD5 فعليًا، وأين لا تزال تعمل، ولماذا تحتاج كلمات المرور وحماية الملفات من التلاعب إلى شيء أقوى.
حين لا يكفي أن يُفتح الملف المُنزَّل، بل يجب الوثوق به
معلّمة تُنزِّل حزمة موارد كبيرة من القرص المشترك في المدرسة، ولا يُفتح الملف دون خطأ إلا بعد عدة محاولات. ومنسّق تقنية المعلومات يستلم من أحد المورّدين ملف تثبيت جديدًا، وعليه أن يتأكد من مطابقته للملف الذي نشره المورّد فعلًا، لا لنسخة تالفة أو مُعدَّلة. وصفّ في علوم الحاسب يدرس كيف يمكن تمثيل البيانات ببصمة ثابتة الطول، والمعلّم يبحث عن مثال يجرّبه الطلاب بأنفسهم. والسؤال الحقيقي في هذه الحالات واحد: كيف تعرف أن الملف هو تمامًا الملف الذي يدّعي أنه هو؟
هذا ما وُجدت من أجله دالة تجزئة مثل MD5. فهي لا تُشفِّر الملف ولا تُخفيه ولا تمنع قراءته، بل تُنتج من محتواه بصمة قصيرة ثابتة الطول. وإذا تغيّر بايت واحد فقط من الملف، تغيّرت البصمة كليًا. لذلك تُعدّ مقارنة البصمات طريقة سريعة للتحقق من اكتمال التنزيل بشكل صحيح، أو من تطابق الملف مع النسخة التي يتوقعها أحدهم.
وخوارزمية MD5 (اختصار Message-Digest Algorithm 5) من أقدم دوال التجزئة وأوسعها شهرة. وما زالت تُستخدم اليوم في فحوص السلامة الأساسية، رغم أنها لم تعد تُعدّ آمنة لكلمات المرور أو للحماية التعميّة منذ سنوات طويلة. وفهم ما تفعله MD5 حقًا، وأين تبقى مفيدة، وأين يجب ألا تُستخدم أبدًا، يساعد المعلمين والطلاب وفِرَق تقنية المعلومات في المدارس على اتخاذ قرارات أفضل بشأن أمان الملفات.
ماذا تفعل MD5 فعليًا
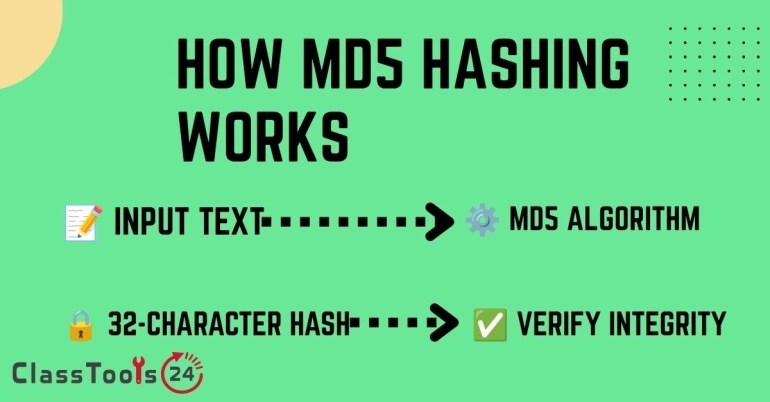
تأخذ MD5 مُدخلًا بأي حجم، سواء كان نصًا قصيرًا أو فقرة أو ملفًا كاملًا بحجم عدة غيغابايت، وتُنتج مُخرجًا ثابت الحجم: قيمة بطول 128 بت، تُكتب في الغالب كسلسلة من 32 حرفًا ورقمًا. ويُسمّى هذا المُخرج تجزئة أو خلاصة أو مجموعًا اختباريًا.
وثلاث خصائص هي ما يجعل ذلك مفيدًا:
- طول المُخرج ثابت دائمًا. ملف نصي من سطر واحد وملف PDF من 500 صفحة كلاهما يُنتج تجزئة MD5 من 32 حرفًا.
- المُدخل نفسه يُنتج دائمًا المُخرج نفسه. حساب تجزئة الملف مرتين على جهازين مختلفين ينبغي أن يعطي نتيجة متطابقة ما دام الملف نفسه متطابقًا.
- أي تغيير ضئيل في المُدخل يُنتج مُخرجًا مختلفًا كليًا. تغيير حرف واحد أو مسافة أو بايت في أي موضع من الملف يُغيّر التجزئة بأكملها لا جزءًا منها.
وهذه الخاصية الأخيرة تحديدًا هي ما يجعل MD5 صالحة للتحقق. فإذا نشرت معلّمة حزمة موارد ومعها تجزئة MD5 الخاصة بها، وأعطت النسخة التي نزّلها الطالب تجزئة مختلفة، فمعنى ذلك أن شيئًا تغيّر أثناء التنزيل، أو أن الملف ناقص، أو أنه ليس الملف نفسه. والتجزئة لا تستطيع أن تُخبرك بما تغيّر، بل بأن تغييرًا قد حدث فقط.
هل تريد إنشاء تجزئة MD5 من نصك أو من بيانات ملفك؟
جرّب أداة إنشاء تجزئة MD5أين تبقى MD5 مفيدة فعلًا
سمعة MD5 سيئة في نقاشات الأمان، ولهذا ما يبرره في سياقات بعينها يتناولها القسم اللاحق. لكنّ رفضها جملةً يُغفل المواضع التي ما زالت تؤدي فيها عملها على نحو معقول.
| حالة الاستخدام | هل MD5 خيار معقول؟ | السبب |
|---|---|---|
| التحقق من اكتمال التنزيل دون تلف | نعم | لا أحد هنا يحاول تزوير تجزئة مطابقة عن عمد؛ والهدف اقتناص الأخطاء العارضة فحسب. |
| تأكيد أن ملفين نسختان متطابقتان | نعم | طريقة سريعة لمقارنة الملفات الكبيرة دون فتحها وقراءة كل بايت فيها يدويًا. |
| تخزين كلمات مرور حسابات الطلاب أو الموظفين | لا | MD5 سريعة وبلا مِلح افتراضيًا، ما يجعل كلمات المرور المخزَّنة سهلة الاختراق. استخدم بدلًا منها خوارزمية مصمَّمة لهذا الغرض (انظر أدناه). |
| التحقق من أن ملفًا لم يعبث به مهاجم عن عمد | لا | يمكن تصنيع تصادمات MD5 عن عمد، فيستطيع مهاجم مصرّ أن يُنشئ ملفًا مختلفًا بالتجزئة نفسها. |
| شرح مفهوم التجزئة في درس علوم حاسب | نعم | MD5 بسيطة وسريعة وموثَّقة على نطاق واسع، ما يجعلها مثالًا أوليًا سهلًا قبل الانتقال إلى SHA-256. |
الحالة الأولى: التأكد من تنزيل حزمة موارد مشتركة تنزيلًا سليمًا
الموقف: يرفع رئيس القسم حزمة كبيرة من أوراق العمل والشرائح وسلالم التقييم إلى القرص المشترك ليُنزّلها بقية المعلمين قبل بدء الفصل الدراسي.
المشكلة: يُبلِّغ بعض المعلمين أن ملفات داخل المجلد لا تُفتح، أو أن مستندًا يبدو مبتورًا. وليس واضحًا هل أخفق التنزيل أم أن الملف الأصلي كان تالفًا أصلًا.
الحل: يُنشئ رئيس القسم تجزئة MD5 لملف ZIP الأصلي قبل مشاركته، ويُدرج هذه القيمة في رسالته. ومن لم يطمئن إلى نسخته يستطيع إنشاء تجزئة لها عبر أداة إنشاء تجزئة MD5 ومقارنتها بتجزئة الأصل.
النتيجة: عدم التطابق يؤكد أن التنزيل ناقص أو تالف، فيعرف المعلم أن عليه إعادة التنزيل بدل إضاعة الوقت في ملف لم يكن سليمًا منذ البداية.
الحالة الثانية: تأكيد مطابقة ملف التثبيت لأصل المورّد
الموقف: يستلم منسّق تقنية المعلومات في مدرسة ملف تثبيت لبرنامج صفّي من موقع المورّد أو من مرآة تابعة لطرف ثالث.
المشكلة: تثبيت برنامج غير مُتحقَّق منه على أجهزة المدرسة ينطوي على خطر إن كان الملف قد عُدِّل أو تلف في مكان ما بين المورّد ورابط التنزيل.
الحل: ينشر كثير من المورّدين مجموعًا اختباريًا إلى جانب رابط التنزيل، بـ MD5 أحيانًا وبخوارزمية أقوى مثل SHA-256 أحيانًا أخرى. فيحسب المنسّق تجزئة الملف الذي نزّله ويقارنها بالقيمة التي نشرها المورّد قبل تثبيته على أجهزة المدرسة.
النتيجة: التطابق المؤكَّد يزيد الثقة بأن الملف لم يتلف أثناء النقل. وإذا نشر المورّد تحديدًا مجموعًا اختباريًا بـ SHA-256 بدلًا من MD5، فينبغي استخدام تلك الخوارزمية الأقوى، لأنها تحمي أيضًا من العبث المتعمَّد.
الحالة الثالثة: شرح مفاهيم التجزئة في درس علوم الحاسب
الموقف: يُقدِّم معلّم فكرة دوال التجزئة ويريد أن يرى الطلاب كيف يُنتج تغيير نصّي صغير مُخرجًا مختلفًا تمامًا.
المشكلة: تبدو مفاهيم التعمية مجرّدة ما لم يكن هناك شيء يجرّبه الطلاب بأنفسهم داخل الحصة.
الحل: يحسب الطلاب تجزئة جملة قصيرة، ثم يغيّرون حرفًا واحدًا ويحسبونها مرة أخرى، ويقارنون النتيجتين جنبًا إلى جنب. وهذا يُظهر أثر الانهيار الجليدي، حيث يُنتج تغيير ضئيل في المُدخل مُخرجًا لا يبدو بينه وبين سابقه صلة، دون حاجة إلى فهم العمليات على مستوى البتات.
النتيجة: يبني الطلاب فهمًا حدسيًا وعمليًا للتجزئة قبل الانتقال إلى كيفية استخدام قيم التجزئة في الأنظمة الحقيقية، بما في ذلك المواضع التي تقصُر فيها MD5.
لماذا MD5 غير آمنة لكلمات المرور أو للاستخدامات الحسّاسة أمنيًا
صُمِّمت MD5 عام 1991، وقطعت التعمية شوطًا طويلًا منذ ذلك الحين. وهناك ضعفان موثَّقان جيدًا يفسّران لماذا لا ينبغي الوثوق بها في أي أمر يمسّ الأمان:
- هجمات التصادم. أثبت الباحثون أن مُدخلين مختلفين يمكن تصميمهما عن عمد ليُنتجا تجزئة MD5 نفسها. ومعنى ذلك أن بإمكان المهاجم إنشاء ملف خبيث تتطابق تجزئته مع تجزئة ملف سليم، فيُبطل الغرض من التحقق في سياق يوجد فيه خصم فعلي.
- السرعة تعمل ضد أمان كلمات المرور. صُمِّمت MD5 لتكون سريعة، وهذا جيد للمجاميع الاختبارية وسيئ لتخزين كلمات المرور. فالعتاد الحديث قادر على تجربة مليارات المحاولات في الثانية، ما يجعل كسر تجزئات MD5 المخزَّنة لكلمات المرور سهلًا نسبيًا، خاصة في غياب مِلح فريد لكل كلمة مرور.
أما كلمات المرور فينبغي أن تستخدم لها المدارس والمطورون خوارزمية تجزئة مصمَّمة خصيصًا لهذا الغرض، مثل bcrypt أو scrypt أو Argon2، فهي بطيئة عن قصد ومبنية لمقاومة التخمين واسع النطاق. وللتحقق من أن ملفًا لم يُعبث به عن عمد، فإن SHA-256 هي المعيار الحالي. وتبقى MD5 معقولة فقط لالتقاط التلف العارض، حيث لا يسعى أحد فعليًا إلى تزوير تطابق.
كيف تُنشئ تجزئة MD5 وتتحقق منها
- افتح أداة إنشاء تجزئة MD5.
- الصق النص أو بيانات الملف المعنيّة في منطقة الإدخال.
- أنشئ التجزئة وانسخ النتيجة المكوَّنة من 32 حرفًا.
- قارنها بالتجزئة التي يوفّرها المصدر الأصلي، مثل مجموع اختباري نشره مورّد أو تجزئة ملف أصلي لدى زميل.
- إذا تطابقت التجزئتان فالمحتوى متطابق. وإذا لم تتطابقا فتعامل مع الملف على أنه ناقص أو تالف أو مختلف عن الأصل، وأعِد تنزيله أو اطلبه من جديد.
- وفي أي أمر يتعلق بكلمات المرور أو بالحماية من العبث المتعمَّد، استخدم خوارزمية أقوى مصمَّمة لهذا الغرض بدلًا من MD5.
مشكلات شائعة يحلّها ذلك
- حزمة موارد أو ملف تثبيت مُنزَّل لا يُفتح على نحو صحيح.
- عضوان في الفريق غير متأكدين من امتلاكهما النسخة نفسها من ملف.
- ملف يحتاج فحص سلامة سريعًا دون مقارنة محتواه سطرًا سطرًا يدويًا.
- درس في علوم الحاسب يحتاج مثالًا بسيطًا وعمليًا على التجزئة.
- مدرسة تحتاج أن تفهم لماذا يجب ألا تُستخدم MD5 أبدًا لتخزين كلمات المرور.
أخطاء شائعة ينبغي تجنّبها
- استخدام MD5 لتخزين كلمات مرور الطلاب أو الموظفين.
- افتراض أن تطابق تجزئة MD5 يُثبت أن الملف لم يعبث به مهاجم عن عمد.
- الخلط بين MD5 والتشفير؛ فتجزئات MD5 لا يمكن عكسها إلى المحتوى الأصلي، لكنها في المقابل لا تُخفي هذا المحتوى ولا تحميه.
- تجاهل مجموع SHA-256 الاختباري الذي نشره المورّد وتفضيل قيمة MD5 الأسهل في العثور عليها.
- مشاركة محتوى ملف حسّاس على افتراض أن التجزئة تمنح قدرًا من السرّية؛ وهي لا تفعل.
الأسئلة الشائعة
فيمَ تُستخدم MD5 اليوم؟
في الفحوص السريعة التي لا خصم فيها أساسًا: تأكيد اكتمال التنزيل على نحو صحيح، والتحقق من أن ملفين نسختان متطابقتان، وشرح مفاهيم التجزئة. وهي غير موصى بها لكلمات المرور ولا للحماية من العبث المتعمَّد.
هل MD5 هي نفسها التشفير؟
لا. التشفير قابل للعكس بالمفتاح الصحيح، فيمكن استرجاع المحتوى الأصلي. أما تجزئة MD5 فأحادية الاتجاه؛ لا تستطيع تحويل التجزئة عودةً إلى الملف أو النص الأصلي. كما أنها ليست مصمَّمة لإبقاء المحتوى سرًّا، بل لأخذ بصمة له فقط.
لماذا تُعدّ MD5 غير آمنة؟
أظهر الباحثون أن مُدخلات مختلفة يمكن صياغتها عن عمد لتُنتج تجزئة MD5 نفسها، وهو ما يُسمّى التصادم. ومعنى ذلك أنه لا يمكن الوثوق بـ MD5 في كشف العبث المتعمَّد، بل في كشف التغييرات العارضة أو التلف فقط.
هل ينبغي للمدارس استخدام MD5 لتخزين كلمات المرور؟
لا. MD5 سريعة، وبلا حماية إضافية تبقى عرضة لهجمات التخمين واسعة النطاق. وتخزين كلمات المرور ينبغي أن يعتمد خوارزمية مخصَّصة مثل bcrypt أو scrypt أو Argon2، وهي بطيئة عن قصد لمقاومة هذا النوع من الهجمات.
ما البديل عن MD5 للتحقق من الملفات المهمة؟
SHA-256 هي المعيار الحالي لفحوص السلامة حين يكون الأمان مهمًا، كالتحقق من البرامج المُنزَّلة. وتبقى MD5 مقبولة فقط في الفحوص الأساسية منخفضة المخاطر، مثل تأكيد أن التنزيل لم يتلف.
هل يمكن فعلًا أن يُنتج ملفان مختلفان تجزئة MD5 نفسها؟
نعم، وهذا ما يُسمّى التصادم. وقد أثبته الباحثون مرارًا، وهو السبب الرئيسي لعدم الوثوق بـ MD5 في عمليات التحقق الحسّاسة أمنيًا، مع أن حدوث تصادم عرضي يظل بعيد الاحتمال للغاية.
هل استخدام مولّد MD5 عبر الإنترنت آمن لنص حسّاس؟
تجنّب لصق معلومات خاصة أو شخصية أو تخصّ الطلاب في أي أداة عبر الإنترنت ما لم تكن تعرف كيف تتعامل تلك الأداة مع ما يُدخَل إليها. وللعروض التوضيحية داخل الصف، استخدم نصوصًا محايدة بدل بيانات طلاب حقيقية.
خلاصة
MD5 ليست أداة أمان بالمعنى الحديث، لكنها تبقى بصمة عملية لالتقاط مشكلات الملفات العارضة: التنزيلات المبتورة، والنسخ غير المتطابقة، وعمليات النقل التالفة. والمهم هو معرفة الحدّ الفاصل. استخدمها في فحوص السلامة السريعة منخفضة المخاطر وفي شرح مفهوم التجزئة. أما لكلمات المرور، وللتحقق من أن أحدًا لم يُغيّر ملفًا عن عمد، فاستخدم خوارزميات مبنية لهذا الغرض تحديدًا.
 هذه المادة حول
أداة إنشاء تجزئة MD5
افتح الأداة