O que um hash MD5 realmente verifica, onde ainda funciona bem, e por que senhas e proteção contra adulteração exigem algo mais robusto.
Quando é preciso confiar em um arquivo baixado, e não apenas abri-lo
Uma professora baixa um pacote grande de materiais do drive compartilhado da escola e o arquivo só abre sem erro depois de várias tentativas. Um coordenador de TI recebe o instalador de um novo programa enviado por um fornecedor e precisa confirmar que ele corresponde ao arquivo que o fornecedor realmente publicou, e não a uma cópia corrompida ou alterada. Uma turma de computação está aprendendo como os dados podem ser representados por uma impressão digital de tamanho fixo, e o professor quer um exemplo que os alunos consigam testar sozinhos. Nos três casos a pergunta de fundo é a mesma: como você sabe que um arquivo é exatamente o arquivo que diz ser?
É para isso que serve uma função hash como o MD5. Ela não criptografa o arquivo, não o esconde e não impede que alguém o leia. O que ela faz é gerar uma impressão digital curta, de comprimento fixo, a partir do conteúdo do arquivo. Se um único byte mudar, a impressão muda por completo. Comparar essas impressões é um jeito rápido de verificar se um download terminou direito ou se um arquivo corresponde à versão que alguém espera.
O MD5 (Message-Digest Algorithm 5) é uma das funções hash mais antigas e mais conhecidas. Ele ainda é usado em verificações básicas de integridade, mesmo não sendo considerado seguro para senhas ou proteção criptográfica há muitos anos. Entender o que o MD5 realmente faz, onde ele continua útil e onde nunca deveria ser usado ajuda professores, alunos e a equipe de TI da escola a tomar decisões melhores sobre segurança de arquivos.
O que o MD5 faz de verdade
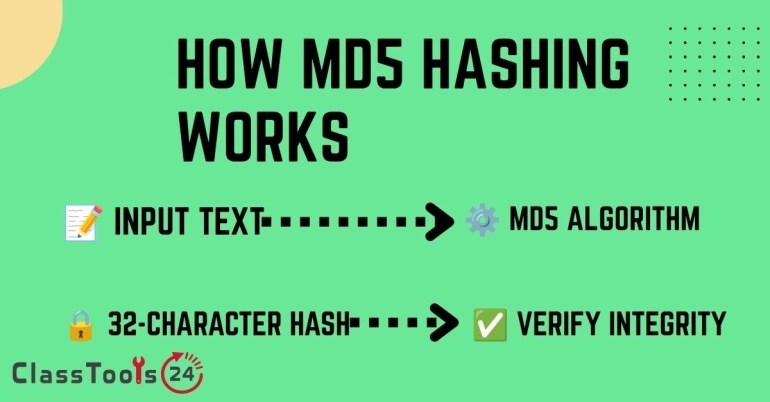
O MD5 recebe uma entrada de qualquer tamanho, um texto curto, um parágrafo ou um arquivo inteiro de vários gigabytes, e produz uma saída de tamanho fixo: um valor de 128 bits, quase sempre escrito como uma sequência de 32 caracteres entre letras e números. Essa saída é chamada de hash, digest ou soma de verificação.
Três propriedades tornam isso útil:
- A saída tem sempre o mesmo comprimento. Um arquivo de texto de uma linha e um PDF de 500 páginas geram os dois um hash MD5 de 32 caracteres.
- A mesma entrada sempre produz a mesma saída. Calcular o hash de um arquivo duas vezes, em dois computadores diferentes, deve dar um resultado idêntico se o arquivo em si for idêntico.
- Uma mudança mínima na entrada produz uma saída completamente diferente. Trocar um único caractere, um espaço ou um byte em qualquer ponto do arquivo altera o hash inteiro, não só uma parte dele.
É essa última propriedade que torna o MD5 útil para conferência. Se uma professora publica um pacote de materiais junto com o hash MD5 dele e a cópia baixada por um aluno gera um hash diferente, alguma coisa mudou durante o download, o arquivo está incompleto, ou não é o mesmo arquivo. O hash não diz o que mudou, apenas que mudou.
Quer gerar um hash MD5 a partir do seu próprio texto ou dos dados de um arquivo?
Testar o Gerador de Hash MD5Onde o MD5 continua sendo realmente útil
O MD5 tem má reputação nas discussões sobre segurança, e em alguns contextos tratados mais abaixo essa fama é merecida. Mas descartá-lo por completo ignora as situações em que ele ainda cumpre bem o papel.
| Situação de uso | O MD5 é uma escolha razoável? | Por quê |
|---|---|---|
| Verificar se um download terminou sem corromper o arquivo | Sim | Ninguém está tentando forjar um hash igual de propósito; a ideia é só pegar erros acidentais. |
| Confirmar que dois arquivos são cópias idênticas | Sim | Um jeito rápido de comparar arquivos grandes sem abrir e conferir byte por byte na mão. |
| Guardar senhas de contas de alunos ou da equipe | Não | O MD5 é rápido e, por padrão, não usa sal, o que deixa as senhas guardadas fáceis de atacar. Use um algoritmo feito para isso (veja abaixo). |
| Verificar se um arquivo não foi adulterado de propósito por um invasor | Não | Colisões de MD5 podem ser fabricadas de propósito, então um invasor determinado consegue criar um arquivo diferente com um hash igual. |
| Ensinar o conceito de hash em uma aula de computação | Sim | O MD5 é simples, rápido e muito documentado, o que faz dele um primeiro exemplo fácil antes de apresentar o SHA-256. |
Caso 1: Conferir se um pacote de materiais compartilhado foi baixado corretamente
Situação: Um coordenador de área sobe para o drive compartilhado um pacote grande com atividades, slides e rubricas para que os outros professores baixem antes de começar o bimestre.
Problema: Alguns professores avisam que há arquivos da pasta que não abrem, ou que um documento aparece cortado. Não dá para saber se o download falhou ou se o arquivo original já estava quebrado.
Solução: O coordenador gera um hash MD5 do arquivo ZIP original antes de compartilhá-lo e inclui esse hash na mensagem. Quem estiver em dúvida sobre o próprio download pode gerar o hash da sua cópia com o Gerador de Hash MD5 e comparar com o do original.
Resultado: Se os valores não baterem, está confirmado que o download veio incompleto ou corrompido, então o professor sabe que precisa baixar de novo em vez de perder tempo com um arquivo que nunca esteve inteiro.
Caso 2: Confirmar que um instalador corresponde ao original do fornecedor
Situação: O coordenador de TI de uma escola recebe o instalador de um programa para a sala de aula, vindo do site do fornecedor ou de um espelho de terceiros.
Problema: Instalar software sem conferência nos equipamentos da escola traz risco, caso o arquivo tenha sido alterado ou corrompido em algum ponto entre o fornecedor e o link de download.
Solução: Muitos fornecedores publicam uma soma de verificação ao lado do download, às vezes em MD5, às vezes com um algoritmo mais forte como o SHA-256. O coordenador calcula o hash do arquivo baixado e compara com o valor publicado pelo fornecedor antes de instalar nas máquinas da escola.
Resultado: Uma correspondência confirmada dá mais confiança de que o arquivo não se corrompeu no caminho. Se o fornecedor publica especificamente uma soma SHA-256 em vez de MD5, é esse algoritmo mais forte que deve ser usado, já que ele também protege contra adulteração intencional.
Caso 3: Ensinar conceitos de hash em uma aula de computação
Situação: Um professor apresenta a ideia de função hash e quer que os alunos vejam como uma pequena mudança no texto produz uma saída completamente diferente.
Problema: Conceitos de criptografia soam abstratos quando não há nada que os alunos possam testar por conta própria durante a aula.
Solução: Os alunos calculam o hash de uma frase curta, depois trocam uma letra e calculam de novo, comparando os dois resultados lado a lado. Isso mostra o efeito avalanche, em que uma mudança mínima na entrada gera uma saída sem nenhuma semelhança aparente, sem exigir que a turma entenda as operações bit a bit por trás disso.
Resultado: Os alunos constroem uma compreensão intuitiva e prática de hash antes de passar para como os hashes são usados em sistemas reais, incluindo os pontos em que o MD5 deixa a desejar.
Por que o MD5 não é seguro para senhas nem para usos críticos
O MD5 foi projetado em 1991 e a criptografia avançou bastante desde então. Duas fraquezas bem documentadas explicam por que não dá para confiar nele em nada que envolva segurança:
- Ataques de colisão. Pesquisadores já demonstraram que duas entradas diferentes podem ser construídas de propósito para gerar o mesmo hash MD5. Isso significa que um invasor consegue criar um arquivo malicioso com hash idêntico ao de um arquivo legítimo, anulando o sentido da conferência justamente quando existe alguém agindo de má-fé.
- A velocidade joga contra a segurança das senhas. O MD5 foi projetado para ser rápido, o que é bom para somas de verificação e ruim para guardar senhas. O hardware atual consegue testar bilhões de tentativas de MD5 por segundo, o que deixa senhas guardadas como hash MD5 comparativamente fáceis de quebrar, ainda mais sem um sal único para cada senha.
Para senhas, escolas e desenvolvedores devem usar um algoritmo de hash feito especificamente para isso, como bcrypt, scrypt ou Argon2, que são lentos de propósito e projetados para resistir a tentativas de adivinhação em larga escala. Para verificar se um arquivo não foi adulterado de propósito, o SHA-256 é o padrão atual. O MD5 continua razoável apenas para pegar corrupção acidental, quando ninguém está tentando forjar uma correspondência.
Como gerar e conferir um hash MD5
- Abra o Gerador de Hash MD5.
- Cole o texto, ou os dados do arquivo em questão, na área de entrada.
- Gere o hash e copie o resultado de 32 caracteres.
- Compare com o hash informado pela fonte original, como a soma de verificação publicada por um fornecedor ou o hash do arquivo original de um colega.
- Se os hashes forem iguais, o conteúdo é idêntico. Se não forem, trate o arquivo como incompleto, corrompido ou diferente do original, e baixe ou peça de novo.
- Para qualquer coisa que envolva senhas ou proteção contra adulteração intencional, use um algoritmo mais forte e feito para esse fim em vez do MD5.
Problemas comuns que isso resolve
- Um pacote de materiais ou um instalador baixado não abre direito.
- Duas pessoas da equipe estão em dúvida se têm a mesma versão de um arquivo.
- Um arquivo precisa de uma verificação rápida de integridade sem comparar o conteúdo linha por linha na mão.
- Uma aula de computação precisa de um exemplo de hash simples e prático.
- Uma escola precisa entender por que o MD5 nunca deve ser usado para guardar senhas.
Erros comuns que vale evitar
- Usar MD5 para guardar senhas de alunos ou da equipe.
- Supor que um hash MD5 igual prova que o arquivo não foi adulterado de propósito por um invasor.
- Tratar MD5 e criptografia como a mesma coisa; hashes MD5 não podem ser revertidos ao conteúdo original, mas também não o escondem nem o protegem.
- Ignorar a soma SHA-256 publicada pelo fornecedor em favor de um valor MD5 mais fácil de achar.
- Compartilhar o conteúdo sensível de um arquivo achando que o hash garante alguma confidencialidade; ele não garante.
Perguntas frequentes
Para que o MD5 é usado hoje?
Principalmente para conferências rápidas em situações sem má-fé: confirmar que um download terminou direito, checar se dois arquivos são cópias idênticas e ensinar conceitos de hash. Ele não é recomendado para senhas nem para proteção contra adulteração intencional.
MD5 é a mesma coisa que criptografia?
Não. A criptografia é reversível com a chave correta, então o conteúdo original pode ser recuperado. O hash MD5 tem via única: você não consegue transformar um hash de volta no arquivo ou no texto original. Ele também não foi feito para manter o conteúdo em segredo, só para gerar uma impressão digital dele.
Por que o MD5 é considerado inseguro?
Pesquisadores mostraram que entradas diferentes podem ser construídas de propósito para gerar o mesmo hash MD5, o que se chama colisão. Por isso o MD5 não serve para detectar adulteração intencional, apenas mudanças acidentais ou corrupção.
As escolas devem usar MD5 para guardar senhas?
Não. O MD5 é rápido e, sem proteção adicional, fica vulnerável a ataques de adivinhação em larga escala. Para guardar senhas, o certo é usar um algoritmo dedicado como bcrypt, scrypt ou Argon2, que são lentos de propósito justamente para resistir a esse tipo de ataque.
O que usar no lugar do MD5 para conferir arquivos importantes?
O SHA-256 é o padrão atual para verificações de integridade em que a segurança importa, como conferir downloads de software. O MD5 continua aceitável apenas para conferências básicas e de baixo risco, como confirmar que um download não se corrompeu.
Dois arquivos diferentes podem mesmo gerar o mesmo hash MD5?
Sim, é o que se chama de colisão. Isso já foi demonstrado várias vezes por pesquisadores e é a principal razão de o MD5 não ser mais confiável em verificações críticas de segurança, ainda que colisões acidentais continuem sendo extremamente improváveis.
É seguro usar um gerador de MD5 on-line com texto sensível?
Evite colar informações privadas, pessoais ou de alunos em qualquer ferramenta on-line sem entender como ela trata o que recebe. Para demonstrações em sala, use textos de exemplo neutros em vez de dados reais dos alunos.
Consideração final
O MD5 não é uma ferramenta de segurança no sentido moderno, mas continua sendo uma impressão digital prática para pegar problemas acidentais em arquivos: downloads quebrados, cópias que não batem e transferências corrompidas. O ponto está em saber onde fica o limite. Use-o para verificações rápidas de integridade e baixo risco e para ensinar o conceito de hash. Para senhas, e para conferir que ninguém alterou um arquivo de propósito, recorra a algoritmos feitos para essa finalidade.
 Este artigo é sobre
Gerador de Hash MD5
Abrir a ferramenta