Qué comprueba en realidad un hash MD5, dónde sigue funcionando, y por qué las contraseñas y la protección contra manipulaciones necesitan algo más fuerte.
Cuando hay que confiar en un archivo descargado, no solo abrirlo
Una docente descarga un paquete grande de recursos desde la unidad compartida de la escuela y el archivo necesita varios intentos antes de abrirse sin error. Un coordinador de informática recibe un instalador nuevo de un proveedor y necesita confirmar que coincide con el archivo que el proveedor publicó de verdad, y no con una copia dañada o alterada. Una clase de computación está viendo cómo los datos se pueden representar como una huella digital de tamaño fijo, y el docente quiere un ejemplo que los chicos puedan probar por su cuenta. En los tres casos la pregunta de fondo es la misma: ¿cómo sabes que un archivo es exactamente el archivo que dice ser?
Para eso sirve una función hash como MD5. No cifra el archivo, no lo esconde ni impide que alguien lo lea. Lo que hace es crear una huella corta, de largo fijo, a partir del contenido del archivo. Si cambia aunque sea un byte, la huella cambia por completo. Comparar huellas es una forma rápida de verificar si una descarga terminó bien o si un archivo coincide con la versión que alguien espera.
MD5 (Message-Digest Algorithm 5) es una de las funciones hash más antiguas y más conocidas. Todavía se usa para controles básicos de integridad, aunque hace muchos años que dejó de considerarse segura para contraseñas o para protección criptográfica. Entender qué hace MD5 en realidad, dónde sigue siendo útil y dónde nunca debería usarse ayuda a docentes, estudiantes y personal de informática escolar a tomar mejores decisiones sobre la seguridad de los archivos.
Qué hace MD5 realmente
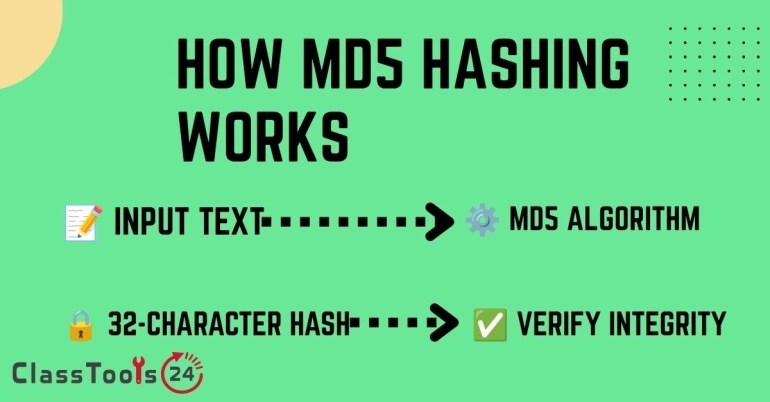
MD5 toma una entrada de cualquier tamaño, un texto corto, un párrafo o un archivo entero de varios gigabytes, y produce una salida de tamaño fijo: un valor de 128 bits, casi siempre escrito como una cadena de 32 caracteres entre letras y números. Esa salida se llama hash, digest o suma de verificación.
Tres propiedades la vuelven útil:
- La salida siempre tiene el mismo largo. Un archivo de texto de una línea y un PDF de 500 páginas producen los dos un hash MD5 de 32 caracteres.
- La misma entrada siempre produce la misma salida. Calcular el hash de un archivo dos veces, en dos computadoras distintas, debería dar un resultado idéntico si el archivo es idéntico.
- Un cambio mínimo en la entrada produce una salida completamente distinta. Cambiar un solo carácter, un espacio o un byte en cualquier parte del archivo cambia el hash entero, no una parte.
Esa última propiedad es lo que hace a MD5 útil para verificar. Si una docente publica un paquete de recursos junto con su hash MD5 y la copia descargada por un estudiante produce un hash distinto, algo cambió durante la descarga, el archivo está incompleto, o no es el mismo archivo. El hash no puede decir qué cambió, solo que cambió.
¿Quieres generar un hash MD5 a partir de tu propio texto o de los datos de un archivo?
Probar el Generador de Hash MD5Dónde MD5 sigue siendo genuinamente útil
MD5 tiene mala fama en las discusiones de seguridad, y en ciertos contextos que se explican más abajo es una fama merecida. Pero descartarlo por completo deja fuera los casos en los que todavía cumple bien.
| Caso de uso | ¿Es MD5 una opción razonable? | Por qué |
|---|---|---|
| Verificar que una descarga terminó sin corromperse | Sí | Nadie está tratando de falsificar un hash coincidente a propósito; el objetivo es solo detectar errores accidentales. |
| Confirmar que dos archivos son copias idénticas | Sí | Una forma rápida de comparar archivos grandes sin abrirlos y revisar byte por byte a mano. |
| Guardar contraseñas de cuentas de estudiantes o del personal | No | MD5 es rápido y por defecto no lleva sal, lo que vuelve fáciles de atacar las contraseñas guardadas. Conviene usar un algoritmo hecho para eso (ver más abajo). |
| Verificar que un atacante no haya alterado un archivo a propósito | No | Las colisiones de MD5 se pueden fabricar a propósito, así que un atacante decidido puede crear un archivo distinto con un hash coincidente. |
| Enseñar el concepto de hashing en una clase de computación | Sí | MD5 es simple, rápido y está muy documentado, lo que lo vuelve un primer ejemplo sencillo antes de presentar SHA-256. |
Caso 1: Verificar que un paquete de recursos compartido se descargó bien
Situación: Un jefe de departamento sube a la unidad compartida un paquete grande con guías de trabajo, diapositivas y rúbricas para que el resto del equipo docente lo descargue antes de que empiece el período.
Problema: Algunos docentes avisan que hay archivos de la carpeta que no abren, o que un documento se ve cortado. No queda claro si falló la descarga o si el archivo original ya venía roto.
Solución: El jefe de departamento genera un hash MD5 del archivo ZIP original antes de compartirlo y lo incluye en el mensaje. Los docentes que tengan dudas sobre su descarga pueden generar un hash de su propia copia con el Generador de Hash MD5 y compararlo con el del original.
Resultado: Si no coinciden, queda confirmado que la descarga está incompleta o dañada, así que el docente sabe que tiene que descargar de nuevo en lugar de pelearse con un archivo que nunca estuvo entero.
Caso 2: Confirmar que un instalador coincide con el original del proveedor
Situación: El coordinador de informática de una escuela recibe el instalador de un software para el aula, desde el sitio del proveedor o desde un espejo de terceros.
Problema: Instalar software sin verificar en los equipos de la escuela implica un riesgo si el archivo fue alterado o dañado en algún punto entre el proveedor y el enlace de descarga.
Solución: Muchos proveedores publican una suma de verificación junto a la descarga, a veces MD5, a veces un algoritmo más fuerte como SHA-256. El coordinador calcula el hash del archivo descargado y lo compara con el valor publicado antes de instalarlo en las máquinas de la escuela.
Resultado: Una coincidencia confirmada da más confianza en que el archivo no se dañó en el traslado. Si el proveedor publica específicamente una suma SHA-256 en lugar de MD5, conviene usar ese algoritmo más fuerte, porque además protege contra manipulación deliberada.
Caso 3: Enseñar conceptos de hashing en una clase de computación
Situación: Un docente presenta la idea de las funciones hash y quiere que los estudiantes vean cómo un cambio mínimo de texto produce una salida completamente distinta.
Problema: Los conceptos de criptografía se sienten abstractos si no hay algo que los chicos puedan probar ellos mismos en clase.
Solución: Los estudiantes calculan el hash de una frase corta, después cambian una letra y lo calculan otra vez, comparando los dos resultados uno al lado del otro. Eso muestra el efecto avalancha, donde un cambio mínimo en la entrada produce una salida que no se parece en nada, sin que haga falta entender las operaciones a nivel de bits que hay detrás.
Resultado: Los estudiantes construyen una comprensión intuitiva y práctica del hashing antes de pasar a cómo se usan los hashes en sistemas reales, incluidos los puntos donde MD5 se queda corto.
Por qué MD5 no es seguro para contraseñas ni para usos críticos
MD5 se diseñó en 1991 y la criptografía avanzó bastante desde entonces. Hay dos debilidades bien documentadas que explican por qué no hay que confiarle nada sensible en materia de seguridad:
- Ataques de colisión. Hay investigadores que demostraron que se pueden construir a propósito dos entradas distintas que produzcan el mismo hash MD5. Eso significa que un atacante puede crear un archivo malicioso cuyo hash sea idéntico al de uno legítimo, y así anular el sentido de la verificación cuando hay alguien intentando engañarte.
- La velocidad juega en contra de la seguridad de las contraseñas. MD5 se diseñó para ser rápido, algo bueno para sumas de verificación y malo para guardar contraseñas. El hardware actual puede probar miles de millones de intentos de MD5 por segundo, lo que vuelve comparativamente fáciles de romper las contraseñas guardadas como hash MD5, sobre todo si no llevan una sal única por contraseña.
Para contraseñas, las escuelas y los desarrolladores deberían usar un algoritmo de hashing hecho para contraseñas, como bcrypt, scrypt o Argon2, que son lentos a propósito y están pensados para resistir intentos masivos de adivinación. Para verificar que un archivo no fue alterado a propósito, SHA-256 es el estándar actual. MD5 sigue siendo razonable solo para detectar daños accidentales, donde nadie está tratando activamente de falsificar una coincidencia.
Cómo generar y verificar un hash MD5
- Abre el Generador de Hash MD5.
- Pega el texto, o los datos del archivo que correspondan, en el área de entrada.
- Genera el hash y copia el resultado de 32 caracteres.
- Compáralo con el hash que da la fuente original, por ejemplo la suma de verificación publicada por un proveedor o el hash del archivo original de un colega.
- Si los hashes coinciden, el contenido es idéntico. Si no coinciden, trata el archivo como incompleto, dañado o distinto del original, y vuelve a descargarlo o pídelo de nuevo.
- Para cualquier cosa que involucre contraseñas o protección contra manipulación deliberada, usa un algoritmo más fuerte y hecho para ese fin en lugar de MD5.
Problemas comunes que esto resuelve
- Un paquete de recursos o un instalador descargado no abre bien.
- Dos integrantes del equipo no saben si tienen la misma versión de un archivo.
- Un archivo necesita un control rápido de integridad sin comparar el contenido línea por línea a mano.
- Una clase de computación necesita un ejemplo de hashing simple y práctico.
- Una escuela necesita entender por qué MD5 nunca debe usarse para guardar contraseñas.
Errores comunes que conviene evitar
- Usar MD5 para guardar contraseñas de estudiantes o del personal.
- Suponer que un hash MD5 coincidente prueba que un atacante no alteró el archivo a propósito.
- Tratar MD5 y el cifrado como si fueran lo mismo; los hashes MD5 no se pueden revertir al contenido original, pero tampoco lo ocultan ni lo protegen.
- Ignorar la suma SHA-256 publicada por un proveedor y quedarse con un valor MD5 más fácil de encontrar.
- Compartir contenido sensible de un archivo dando por sentado que el hash aporta alguna confidencialidad; no la aporta.
Preguntas frecuentes
¿Para qué se usa MD5 hoy?
Sobre todo para controles rápidos donde nadie intenta engañarte: confirmar que una descarga terminó bien, revisar que dos archivos sean copias idénticas y enseñar conceptos de hashing. No se recomienda para contraseñas ni para protegerse de manipulación deliberada.
¿MD5 es lo mismo que el cifrado?
No. El cifrado es reversible con la clave correcta, así que el contenido original se puede recuperar. El hashing MD5 va en un solo sentido: no puedes convertir un hash de vuelta en el archivo o el texto original. Tampoco está pensado para mantener el contenido en secreto, solo para ponerle una huella.
¿Por qué se considera inseguro a MD5?
Distintos investigadores mostraron que se pueden fabricar a propósito entradas distintas que produzcan el mismo hash MD5, algo que se llama colisión. Por eso no se puede confiar en MD5 para detectar manipulación intencional, solo cambios accidentales o corrupción.
¿Las escuelas deberían usar MD5 para guardar contraseñas?
No. MD5 es rápido y, sin protección adicional, queda expuesto a ataques masivos de adivinación. Para guardar contraseñas hay que usar un algoritmo dedicado como bcrypt, scrypt o Argon2, que son lentos a propósito justamente para resistir ese tipo de ataque.
¿Qué conviene usar en lugar de MD5 para verificar archivos importantes?
SHA-256 es el estándar actual para controles de integridad donde la seguridad importa, por ejemplo al verificar descargas de software. MD5 sigue siendo aceptable solo para controles básicos y de bajo riesgo, como confirmar que una descarga no se corrompió.
¿Dos archivos distintos pueden producir de verdad el mismo hash MD5?
Sí, eso se llama colisión. Hay investigadores que lo demostraron una y otra vez, y es la razón principal por la que MD5 ya no se considera confiable para verificaciones críticas de seguridad, aunque las colisiones accidentales siguen siendo extremadamente improbables.
¿Es seguro usar un generador MD5 en línea con texto sensible?
Evita pegar información privada, personal o de estudiantes en cualquier herramienta en línea si no sabes cómo trata esa herramienta lo que recibe. Para demostraciones en clase, usa textos de ejemplo neutros en lugar de datos reales de los chicos.
Reflexión final
MD5 no es una herramienta de seguridad en el sentido moderno, pero sigue siendo una huella práctica para detectar problemas accidentales en los archivos: descargas rotas, copias que no coinciden y transferencias dañadas. La clave está en conocer el límite. Úsalo para controles de integridad rápidos y de bajo riesgo, y para enseñar el concepto de hashing. Para contraseñas, y para verificar que otra persona no haya alterado un archivo a propósito, usa algoritmos hechos para eso.
 Este artículo es sobre
Generador de Hash MD5
Abra la herramienta